Mostrando entradas con la etiqueta CiberSeguridad. Mostrar todas las entradas

martes, 22 de octubre de 2024

El Retorno del Rey

Era un 10 de Agosto del año 2011 cuando se publico el primer post en Seguridad Informática a lo Jabalí, en aquel momento, una comunidad de profesionales de la seguridad y el hacking compartía sus investigaciones y experiencias, de forma desinteresada, mediante posts en varios blogs.

La calidad de la información publicada y el alto nivel técnico de algunos de los post nos permitía a muchos apasionados de la seguridad y el hacking aprender muchísimo sobre protocolos, herramientas, tecnologías y también algún buen "truco". Luego la informática fue extendiéndose a casi todos los ámbitos y muchas personas tenían la necesidad de aprender a utilizar esta nueva tecnología y hacerlo de forma segura era más complicado para alguien que no tenia conocimientos informáticos.

Ese fue el principal motivo para la creación del blog Seguridad Jabalí, explicar la seguridad informática de una manera sencilla y para todos los públicos. Con el paso del tiempo este cuaderno de bitácora, se fue adaptando a cada una de las locas ideas que se nos fueron ocurriendo y publicamos artículos mas técnicos, guías, noticias y alguna sección de humor. Después surgió el Boom de la Ciberseguridad y poco a poco la mayor parte de aquellos blogs de seguridad y hacking dejaron de publicar.

Es posible que los blogs ya no sean necesarios, que la gente se haya cansado de leer, la tendencia es a consumir información rápidamente y si puede ser una IA la que piense, todavía mejor..... 

Así que con este panorama, a nosotros que nos gusta ir a contracorriente, venimos de vuelta, con más fuerza que nunca, muchas novedades y dos propósitos: haceros leer y si puede ser, pensar.

Estamos en el comienzo de una nueva revolución, se avecinan tiempos emocionantes, todos conectados como nunca antes en la historia y ahora con una serie de tecnologías que permiten utilizar todos esos millones de toneladas de datos, con inteligencia artificial aprendiendo a la velocidad de la luz y nuevos descubrimientos apasionantes cada momento del día. ¿Es seguro todo esto? ¿Quién gobierna todos esos datos? ¿Qué pasa con la ética de esta nueva Era, avanzaremos socialmente o solo nos gobernara el dinero? ¿Quién sabe? Nosotros estaremos por aquí comentando, pero siempre ..... ¡A lo Jabalí!!

Seguridad a lo Jabalí para Todos!!


lunes, 13 de marzo de 2023

Curso de Seguridad Informatica Ofensiva en Hack by Security

 La Ciberseguridad o Seguridad Informática, se está convirtiendo en un pilar principal y necesario en multitud de puestos de trabajo, tanto técnicos, desarrolladores, administradores de sistemas, pentesters, … y esto afecta a gran cantidad de empresas independientemente de a qué se dediquen, si tienen alguna conexión con internet o página web, pueden ser atacados por Ciberdelincuentes, y, para prevenir este tipo de ataques, debemos estar preparados.


El Curso de Seguridad Informática Ofensiva, por sus siglas CSIO que impartimos en HBS Hacking Academy, es una formación orientada al aprendizaje del Ethical Hacking, no solo de las bases, si no de técnicas complejas y actuales mediante las cuales podrás realizar auditorías técnicas basadas en Pentesting.


Este curso tiene un temario completo donde se ven todas las fases de un Pentesting, desde la fase inicial donde se realiza un reconocimiento del objetivo a la final donde se realizan tareas de post-explotación, pasando por las fases de análisis de vulnerabilidades y explotación de las mismas


Además, incluye 2 cursos iniciales de programación, uno en Bash y otro en Python, que te servirán para adquirir los conocimientos necesarios para crear tus propios scripts y automatizar tareas o a leer código que se ejecute en aplicaciones.


Todo esto siempre tutorizado por un equipo docente experto en hacking ético que responderá a tus preguntas y te irá corrigiendo los ejercicios propuestos en cada tema, dichos ejercicios son siempre prácticos, basados en escenarios Windows y Linux en los que podrás practicar las técnicas aprendidas de manera controlada y sin ningún riesgo; además hemos incluido escenarios de tipo CTF con retos en los cuales tendrás que conseguir capturar una o varias banderas que podrán a prueba tus habilidades como hacker.


Por si no fuera poco, dentro del curso asistirás a Masterclass online en directo dictadas por Pablo González, donde se verán temas como bypass de AMSI en Windows entre otros.


¿Qué te quedas con dudas o necesitas una guía o luz que te facilite el camino? No hay problema, porque también dentro del contenido del curso se incluye una semana de mentorización en una sala privada de MyPublicInbox donde podrás hablar de tú a tú con Pablo González, que te podrá resolver dudas y ayudarte en tu progresión dentro de la ciberseguridad.


Y, para terminar, incluido en el curso, obtienes el libro de 0xWord “Metasploit para Pentesters” escrito por Pablo González y Chema Alonso, el cual te servirá para profundizar en algunos puntos del temario o complementarlos así como poder adquirir el VBOOK (Video Libro) “Ethical Hacking”, Tempos de MyPublicInbox que te permitirán hablar con perfiles públicos reconocidos en multitud de ámbitos, tanto tecnológico (Chema Alonso, Kevin Mitnick) como deportivos (Iker Casillas, Rudy Fernandez, …) como otros muchos; de esta manera la formación se convierte en un aprendizaje de primer nivel, donde conocerás conceptos y técnicas de hacking que te ayudarán a progresar en tu carrera hacia puestos de trabajo en Ciberseguridad.


En Hack by Security siempre os traemos formación y servicios adaptados a la necesidad real que tengáis, y por ello es que iremos desarrollando diversas entradas para que podáis conocer más de cerca a todo el equipo que formamos esta gran familia.


martes, 24 de enero de 2023

CIBERSEGURIDAD EN DISPOSITIVOS MÓVILES Teleformación 2023 IAAP

El próximo 7 de Febrero comienza una formación Online sobre Ciberseguridad en dispositivos Móviles, todos los interesados disponéis de la información correspondiente en el siguiente enlace en la web del Instituto Asturiano de Administración Pública IAAP Adolfo Posada: https://programaiaap.asturias.es/detalle-de-curso?p_r_p_contentId=2519719

Esta acción formativa tendrá lugar entre el 7 de febrero y el 7 de marzo, en formato Online, a través de la plataforma de formación del IAAP Adolfo Posada, el contenido del curso se aprecia en la siguiente imagen:


Curso Ciberseguridad en dispositivos Móviles, Instituto Asturiano de Administración Pública IAAP Adolfo Posada: https://programaiaap.asturias.es/detalle-de-curso?p_r_p_contentId=2519719

Seguridad a lo Jabalí para Todos!!

domingo, 1 de enero de 2023

Experto en CiberSeguridad

Hace unos cuantos años que estoy con temas de seguridad informática y hacking, no soy ni mucho menos, un pionero en este campo, todo lo contrario, me considero muy afortunado de haber comenzado a estudiar temas de seguridad y hacking en un momento en el que investigadores, y grandes profesionales de estas materias compartían en blogs y redes sociales sus conocimientos, investigaciones y también sus dudas.

Hace de todo esto, más de 12 años y todavía se tardaría en escuchar el término "Ciber" unos cuantos años; En este tiempo en el que la seguridad y la tecnología se ha difundido tanto y cada vez esta más integrada en nuestra vida cotidiana, han ido surgiendo varios términos sin otro propósito que validar el perfil profesional de alguien o justificar un evento o una organización.

Experto: Este término define una persona con muchos conocimientos en una determinada materia, pero no se puede ser experto, como profesión, en caso contrario, que alguien me indique donde se estudia, título oficial, grado académico, etc. Personalmente es una palabra que siempre me ha impuesto mucho respeto, hay que ser muy bueno y tener una carrera profesional muy dilatada para aceptar esa medalla.

Hacker: Lo mismo sucede con la palabra, hacker (Jáquer, en Español), no se puede ser hacker profesional, no hay ningún ciclo formativo, carrera universitaria o máster con esa denominación, entre la comunidad de apasionados sobre el tema, el apelativo de hacker era muy respetado y no estaba bien visto autodenominarse hacker sin habértelo ganado, normalmente eran otros compañeros los que se referían a ti con esa distinción.

Pero cuando la seguridad informática empezó a profesionalizarse (monetizarse), entonces empezaron a aparecer en el panorama público, una serie de profesionales que se auto nombraban Hackers en su perfil profesional, algo muy interesante porque al no ser una profesión es un poco ridículo.

El 28 de Marzo del año de Nuestro Señor del 2014, se explicaba nuestro parecer en Seguridad Jabalí: Hacker Definición.

Y aparece el término CiberSeguridad y en Seguridad Informática a lo Jabalí nos subíamos por las paredes, comenzó una proliferación de consultores, empresas, congresos y formaciones en ciberseguridad, por todas partes sonaba el término y lo mejor de todo es que muchos de los profesionales se presentan como Expertos en CiberSeguridad, no solo la palabra experto no debería ser un elemento asociado a una profesión, es que ciberseguridad como tal, no existe en el diccionario.

Un poco de seriedad, por favor, intentemos que la seguridad de la información, la seguridad informática sea una profesión rigurosa, y dejemos que sean otros los que nos premien refiriéndose a nosotros con palabras como Experto o Hacker.

Seguridad a lo Jabalí para Todos!!

sábado, 24 de diciembre de 2022

WinObj

WinObj es una utilidad gráfica que permite visualizar de forma jerárquica el manejador de objetos de Windows (Windows’ Object Manager), cada tipo de objeto pertenece a un determinado recurso, memoria, registro, semáforo, enlace simbólico, etc. La herramienta ofrece la posibilidad de copiar el nombre de un objeto, el nombre completo o el enlace simbólico, si es que lo tiene, también dispone de opciones de búsqueda en el menú Find o con las teclas Ctrl+S o Ctrl+F, que corresponden con la opción de búsqueda y búsqueda rápida respectivamente.


WinObj no dispone de versión mediante línea de comandos, se puede ejecutar en modo 32 o 64 bits, y como usuario sin privilegios o como administrador. El siguiente comando permite ejecutar WinObj como system, esto permite ver objetos que no están disponibles, ni siquiera, ejecutando la utilidad con privilegios de administrador.

./psexec64 -sid C:\SysinternalsSuite\Winobj64.exe


Una de las utilidades de WinObj es la búsqueda de mutantes o mutex en el sistema, un mecanismo que ayuda a que solo se ejecute una única instancia de un programa, algunos tipos de malware utilizan esta técnica para evitar la ejecución de más de una instancia o incluso para prevenir el acceso de otros programas maliciosos.


La estructura de cada objeto tendrá un nombre para identificar dicho elemento y un Security Descriptor, que se puede revisar en las propiedades de cada objeto, todos estos elementos están catalogados en la ruta \Sessions\BaseNamedObjects

Otras ubicaciones interesantes en la jerarquía de WinObj son:
\Sessions\Nro\AppContainerNamedObjects\SID
\Sessions\0\DosDevices\LUID
\GLOBAL??
\KnownDLLs
\KnownDLLs32

Seguridad a lo Jabalí para Todos!!

viernes, 23 de diciembre de 2022

AccessEnum

La Suite de Sysinternals es un conjunto de herramientas conocido por todo el mundo, pero casi siempre se habla de Process Explorer, Process Monitor, PsTools, etc. Hoy en www.seguridadjabali.com os hablamos de AccessEnum, una utilidad muy interesante.

AccessEnum realiza un escaneado de los permisos del sistema de archivos o el registro, esta búsqueda puede ser en todo el sistema o configurar una parte específica del sistema de archivos o una determinada rama del registro. Es importante conocer como realiza la utilidad esta recopilación de datos, por defecto, muestra los directorios que tienen permisos diferentes al directorio padre y los archivos con permisos menos estrictos que el directorio que los aloja. Además, los archivos de sistema y cuentas de servicio no se incluyen en esta búsqueda. Como se muestra en la siguiente imagen, todas estas opciones de escaneado se configuran en el menú Options.

En el menú de ayuda, la opción Contents explica las condiciones de búsqueda y comparación en detalle y explica la forma en la que realiza el escaneado. Una vez realizada la búsqueda se puede ordenar de manera ascendente o descendente en cada una de las columnas pulsando sobre la cabecera de la propia columna varias veces, también se puede ver las propiedades de un elemento, excluir de la pantalla ese elemento o abrir la ubicación (registro o archivo) con la opción de Explore, todas estas opciones están en un menú haciendo click con el botón derecho sobre cualquier elemento de la búsqueda.

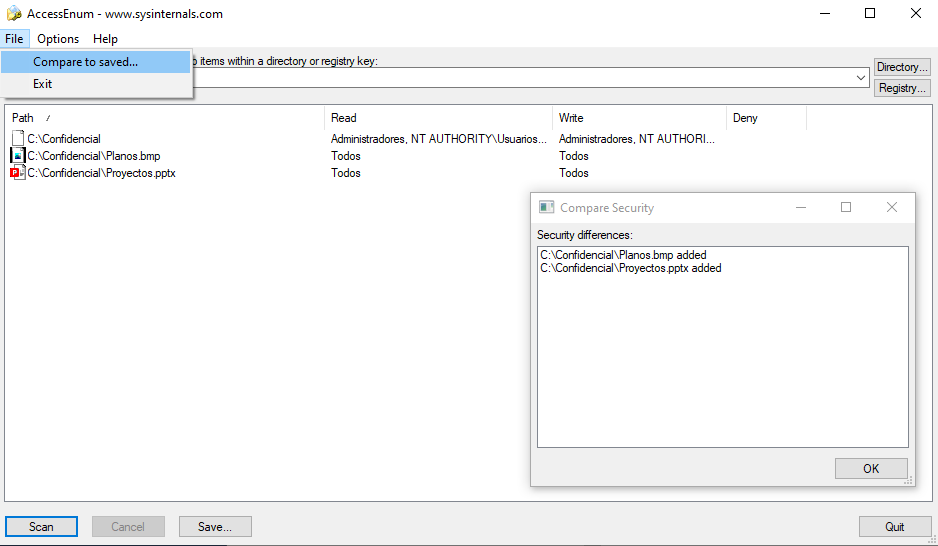
Una de las opciones mas interesantes de esta herramienta es la posibilidad de hacer una determinada captura, para almacenar en un archivo.txt y utilizar ese archivo para realizar una comparación con un escaneo posterior.

En la imagen anterior se realiza una comparación con el estado de una carpeta, llamada confidencial, respecto a una captura del estado de los permisos de ese mismo elemento en un momento anterior en el tiempo. AccessEnum permite de esta manera, realizar una captura del estado de los permisos del sistema de archivos o el registro, o una parte especifica de estos, que puede servir como línea base para comparar si ha habido modificaciones de esos elementos posteriormente.

Seguridad a lo Jabalí para Todos!!

domingo, 28 de noviembre de 2021

10 de los Mejores Blogs de Hacking y Seguridad Informática

Hubo un tiempo donde algunos Hackers, dejaron las Sombras y salieron a la Luz, comenzaron a desvelar los Secretos de La Red y compartían sus más preciados conocimientos de forma altruista con todos aquellos que quisieran aprender. En aquellos tiempos, esto era muy importante, porque no había la oferta de cursos, formaciones, masters que tenemos en la actualidad; Y aun así, El Saber era más respetado y valorado que hoy en día.

No estaba de moda la seguridad informática, el hacking era un total desconocido, ni siquiera existía la palabra "CiberSeguridad" y los profesionales del marketing vendían sus conocimientos de posicionamiento en la web a precio de oro.

Y llegaron los Hackers como un Tsunami, publicando verdaderas perlas de conocimiento sobre protocolos, informática, seguridad y hacking, retorciendo los códigos hasta el límite, desafiando las Reglas y alguna que otra Ley, compartiendo ideas, experiencias y aventuras con otros compañeros y apasionados de la tecnología.

La comunidad Hacker advirtió a las empresas y usuarios de la necesidad de invertir en seguridad, de mejorar los protocolos, de contratar profesionales para proteger una sociedad cada vez más dependiente de la tecnología, el paso del tiempo les ha dado la razón, ha puesto de moda el hacking, la ciberseguridad, como se dice ahora... ... y aparecieron los Gurús de la ciberseguridad y los Hackers dejaron de publicar.

Hubo un tiempo donde los Hacker volvieron a las Sombras...

Hoy en este Blog quiero dejar constancia de diez de los mejores blogs que he visto, leído y seguido, y que a día de hoy siguen siendo auténticas bibliotecas del conocimiento sobre seguridad y hacking.

El Lado del Mal: Un blog de referencia donde El Maligno ha publicado todo tipo de artículos sobre tecnología, hacking, pero donde Chema Alonso también ha compartido experiencias, opiniones y consejos. Un sitio donde se han forjado proyectos increíbles de profesionales del más alto nivel y donde muchos hemos aprendido, nos hemos reído y también emocionado.

DaboBlog: David Hernández es uno de los Grandes, un Hacker, en toda la extensión de la palabra, un verdadero hacker y además tengo la fortuna de poder llamarlo amigo, si algún día quieres pertenecer a este mundo de los apasionados del hacking es obligatoria la lectura de sus blogs, que son varios.

Security By Default: Hablando de Grandes, llegaron los 4 fantásticos, el nivel de calidad técnica de los artículos publicados en este blog no tiene comparación, personalmente he aprendido cosas increíbles leyendo los post de SBD y además de compartir todos esos conocimientos han publicado herramientas geniales para infinidad de tareas relacionadas con la seguridad informática o el hacking.

Una al Día: Hipasec publica noticias sobre seguridad y vulnerabilidades todos los días, con explicaciones detalladas de cómo funciona este ataque o aquel protocolo, una suscripción indispensable para todo hacker o profesional de la seguridad, algunos de sus integrantes han cambiado de organización, otros nos han dejado, a todos se les echa de menos....

DragonJAR: Es en sí misma una comunidad de profesionales y apasionados del hacking y la seguridad, La Biblioteca de Alejandría, una fuente inagotable de conocimientos, cursos y sitios de la mejor calidad.

Hackplayers: Un blog indispensable para mantenerse actualizado, con un grupo de colaboradores de calidad publicando muy buenos artículos sobre el tema, otro feed obligatorio.

Flu Project: Qué puedo de decir de Pablo González y Juan Antonio Calles, dos genios de la seguridad y el hacking, dos profesionales de primer nivel publicando excelentes posts y compartiendo herramientas con la comunidad, un blog de referencia.

El Blog de Angelucho: En esta lista no podía faltar mi archienemigo del alma, Angelucho, un auténtico Samurái, que siempre defendió la palabra Hacker y supo, como nadie, llevar la seguridad informática a todos los públicos.

INCIBE: En aquella época se llamaba Inteco, un organismo oficial que publica información de altísima calidad sobre seguridad a todos los niveles, las guías de Incibe son un básico si te interesa aprender seguridad y hacking.

Criptored: Otra referencia indispensable sobre seguridad y criptografía, una fuente de conocimiento excelente, herramientas, comunidad, otra biblioteca imprescindible donde consultar sobre hacking y seguridad informática.

En esta lista faltan blogs, amigos y profesionales, que han publicado excelentes artículos, guías o libros, como Borja Merino, otro profesional de referencia y otros como Nico o Román con sus conferencias No cON Name y RootedCON respectivamente, sentando las bases de una comunidad de investigadores sobre seguridad y hacking que necesitaban reunirse para organizar proyectos y compartir descubrimientos.

Esta es mi lista con 10 de los mejores blogs de seguridad y hacking, las habrá mejores, pero esta es la mía, quizás porque extraño aquellos tiempos donde todos los días aprendía en estos sitios, quizás porque solo quería dejar constancia de diez de los mejores blogs de hackers de una época.

Seguridad a lo Jabalí para Todos!!

viernes, 21 de febrero de 2020

Necesitamos más Hackers

La palabra hacker tiene muchas connotaciones, a nosotros en Seguridad Jabalí nos gusta quedarnos con la idea de que un hacker es un apasionado de su campo, con muchos conocimientos de su profesión, pero sobre todo con la capacidad de buscar nuevas soluciones para resolver un problema o desafío, incluso cuando esas soluciones van un paso mas allá de las reglas o los protocolos...

En la Sociedad actual hay muchos desafíos de todo tipo para nuestra forma de vida, nuestro futuro y la realidad que dejaremos a la siguiente generación y los hacker desde mi punto de vista tendrán un papel critico en los próximos años.


Keren Elazari lo explicaba perfectamente en esta charla TED


Espero que os haya gustado, buen Fin de Semana!!!

Seguridad a lo Jabalí para Todos!!

martes, 4 de febrero de 2020

Microsoft Ignite The Tour en Madrid

Microsoft Ignite The Tour que por primera vez llega a Madrid el próximo 25 y 26 de Marzo. En este evento podrás elegir entre más de 100 sesiones, hands-on labs y debates “ask the experts”, así como conocer las mejores prácticas de desarrollo e implantación de las tecnologías más innovadoras. Dos días dedicados a tu formación y al desarrollo de tus habilidades, de forma totalmente gratuita, con la participación de los mayores especialistas de Microsoft Corporation y Microsoft España.


Es el momento de profundizar en las últimas tecnologías en la nube y aprender cómo poner tus conocimientos a trabajar en nuevas áreas. En esta jornada podrás conectarte, compartir las mejores prácticas y explorar las herramientas más innovadoras para desarrollo y gestión de tecnologías Cloud.


Acabamos de abrir el registro y las plazas son limitadas, así que te animo a regístrate hoy mismo. No pierdas la oportunidad y da un paso más en tu desarrollo profesional y personal. ¡Te esperamos!


Seguridad a lo Jabalí para Todos!!

sábado, 30 de noviembre de 2019

Estudia CyberSecurity en Massachusetts Institute of Technology MIT

¿Quieres estudiar en el MIT como lo hizo Howard Wolowitz? Ahora tienes la oportunidad de estudiar Seguridad Informática en el Massachusetts Institute of Technology, el famoso MIT .... 

El 19 de Diciembre de 2019 comienza el primer curso online CyberSecurity de Massachusetts Institute of Technology MIT, una formación online de 6 semanas, requiere una dedicación de 5 o 6 horas por semana y tiene un precio de 2.800 $

Destinatarios del programa
Esta formación esta orientada para gerentes generales, ejecutivos, lideres de negocio o consultores tecnológicos que desean implementar o desarrollar planes de seguridad informática para fortificar la seguridad de una organización.


Program Modules
  • Orientation Module: Welcome to Your Online Campus
  • Module 1: Understanding the Threat Landscape
  • Module 2: Organizing Cyber Management Priorities: The National Institute of Standards and Technology (NIST) Cybersecurity Framework
  • Module 3: Measuring Risk Exposure
  • Module 4: Improving Defenses with Systems and Technology
  • Module 5: Building a Culture of Cybersecurity
  • Module 6: Exploring Ethics in Cybersecurity
 

Una oportunidad única de aprender ciberseguridad una de las universidades mas prestigiosas del mundo, un excelente impulso a tu carrera profesional y ademas obtendrás un diploma acreditativo de los conocimientos adquiridos.


Mas información en:
 
Seguridad a lo Jabalí para Todos!!

viernes, 29 de noviembre de 2019

Abierto el CFP RootedCON

Esta abierto el plazo para presentar tus propuestas para la RootedCON, una excelente oportunidad para presentar tus proyectos, hablar de tu investigación o compartir experiencias con otros profesionales del sector. ¿A qué estas esperando? ¡Participa... CFP RootedCON!


¡¡Apúntate a RootedCON 2020!!


Seguridad a lo Jabalí para Todos!!

jueves, 30 de mayo de 2019

Incibe Catálogos de Formación en Ciberseguridad

Incibe actualiza sus Catálogos de formación en ciberseguridad que recogen la oferta académica en Seguridad Informática y Hacking disponible en España.

En el Informe 2017 Global Information Security Workforce Study, elaborado por (ISC)2, se calcula que en Europa faltarán 350.000 especialistas en estas disciplinas en 2022 y, a nivel mundial, la carencia alcanzará la cifra de 1,5 millones de vacantes para el año 2020.

Los catálogos con la oferta académica en ciberseguridad:
 
En Seguridad Jabalí colaboramos en algunos de esos proyectos de formación, junto con otros compañeros, excelentes profesionales de los que aprendemos mucho cada día...  


Seguridad a lo Jabalí para Todos!!

miércoles, 13 de febrero de 2019

Formaciones en CiberSeguridad y Hacking de RootedCON

Los días 28 al 30 de Marzo arranca una nueva edición de RootedCON Madrid, pero del 25 al 27 de Marzo estarán disponibles BootCamps de 3 días de duración y RootedLABS de una jornada; Aquellos que os apuntéis a un BootCamp también tenéis la entrada incluida al congreso.


Formación BootCamps:
[RTB1] Practical Wireless and Radio Hacking - Raúl Siles
[RTB2] Bootcamp sobre explotación de vulnerabilidades - Pablo San Emeterio
[RTB3] Tácticas para el desarrollo de ejercicios Red Team - Eduardo Arriols & Roberto López
[RTB4] Counter Threat Intelligence - Manu Quintans & Jorge Capmany

Formación RootedLABS:
[RTL1] Compendio de técnicas software de anti-análisis - Ricardo J Rodríguez
[RTL2] Ethical Hacking and Pentesting  - Pablo González
[RTL3] Powershell Offensive - Pablo González
[RTL4] Docker&SecDevOps - Elias Grande
[RTL5] Auditoría de Sistemas de VoIP - José Luis Verdeguer


Seguridad a lo Jabalí para Todos!!

viernes, 6 de abril de 2018

https en Blogger de Google

En agosto del 2017 publicábamos un articulo en Seguridad Jabalí criticando la actitud de Google respecto a las características de publicación utilizando https desde Blogger. Resumiendo el contenido, Blogger no permitía la utilización de https en los blogs con dominios propios y Google muestra un aviso de seguridad a los blogs en esta situación.

A partir de ahora los espacios alojados en Blogger tienen disponible el uso de https, incluidos los blogs de dominios propios, así que hay que felicitar a Google por corregir esta situación y permitir a los usuarios de esta plataforma seguir utilizando sus servicios de forma segura y transparente.


Muy bien Google, muy bien!!

La opción esta disponible en el panel de administración, configuración, lo básico... a configurar todos el blog.
 
Seguridad a lo Jabalí para Todos!!

jueves, 21 de septiembre de 2017

Health 2.0 Asturias Conferencia Tecnología para la Salud

La próxima semana se celebra en Asturias la 5ª Edición de HEALTH 2.0 CHAPTERS, como el tema es la ciberseguridad nos han invitado a participar junto con David Hernández por aka Dabo y Fernando Campo para debatir un poco sobre diferentes aspectos de seguridad informática y hacking que pueden afectar a las organizaciones relacionadas con los servicios de salud.

En la imagen se puede apreciar la agenda del evento, espero veros a todos por allí... 
Tecnología para la salud: ¿Estamos seguros?


Health 2.0 CHAPTERS es una iniciativa que surge en San Francisco para reunir comunidades de eheallth a nivel local y debatir, aprender y compartir información relevante sobre salud y tecnología.


Asturias es una de las pocas localizaciones afortunadas que puede presumir de celebrar este acontecimiento, siendo esta la quinta edición...


¿Te lo vas a perder?


Seguridad a lo Jabalí para Todos!!

sábado, 9 de septiembre de 2017

Oferta de Trabajo para Hacker Seguridad Informática

La Informática y las Telecomunicaciones son dos de las disciplinas con más demanda de profesionales, los expertos en seguridad informática o Hacking son un bien escaso y obligan a los reclutadores a desarrollar su imaginación en la parte de captación de talento.

Esta oferta de trabajo en el ámbito de la seguridad informática me pareció muy interesante, sobre todo muy original.... ¡Se busca Hacker!!


Así que si estas pensando en formarte en una profesión con futuro, la seguridad informática o el hacking pueden ser una de las mejores opciones laborales....

Seguridad a lo Jabalí para Todos!!

lunes, 21 de agosto de 2017

11 Blogs de seguridad informática y hacking

Uno de los mejores recursos para aprender seguridad informática y hacking son los blogs, en ellos encontraras la información mas actualizada, las ultimas investigaciones de los expertos y las técnicas de hacking mas novedosas.

En este articulo me gustaría compartir 11 Blogs de seguridad informática y hacking que me parecen imprescindibles para estar actualizado en estas materias, todos los blogs están en castellano y son a mi entender referentes en seguridad y hacking. 

No quiero decir con esto que estos sean los 11 mejores blogs de seguridad y hacking, simplemente son 11 blogs que leo habitualmente, aprendo mucho de sus publicaciones y sigo su actividad.


Flu Project: El Blog de Pablo Gonzalez y Juan Antonio Calles, dos cracks de la seguridad y el hacking, donde ellos y algunos amigos publican excelentes artículos y mantienen varios proyectos muy interesantes.
HackPlayers: Uno de los blogs con más actividad donde Vicente Motos y muchos compañeros comparten sus experiencias e investigaciones, una lectura imprescindible.
Una al Día de Hispasec: Empezó siendo el reto de publicar una noticia al día sobre seguridad y hoy en día es un referente en información sobre seguridad y hacking, de obligatoria lectura para enterarse de todo lo que pasa en el panorama actual de seguridad informática.
ElevenPaths blog: El equipo de ElevenPaths publica investigaciones, noticias, diferentes análisis y pruebas de concepto con el desarrollo de nuevas herramientas de seguridad y hacking.
DragonJAR: A día de hoy DragonJAR es una de las comunidades mas completas y con una calidad impresionante, formación, cursos, noticias, comunidad, blog ¡Qué más puedes pedir!!
Security By Default: El Equipo A de la seguridad informática, el talento concentrado en 4 profesionales de primer nivel, Yago Jesús, Alejandro Ramos, Lorenzo Martínez y José A. Guasch.
Security Art Work: Uno de los blogs con mas participación de profesionales de la seguridad y el hacking, artículos con mucho nivel técnico publicados por los mejores expertos.   
Criptored: El portal de Jorge Ramió y Alfonso Muñoz una Red Temática Iberoamericana de Criptografía y Seguridad de la Información con más de 16 años de antigüedad, una referencia indiscutible en el área de seguridad de la información.
Un Informático en el Lado del Mal: El blog de Chema Alonso, si no has oído hablar de "El Maligno" algo estas haciendo mal.... un imprescindible en tus lecturas diarias.
Protegerse: Blog del laboratorio de Ontinet con Josep Albors, Fernando de la Cuadra, Laura Grau Berlanga y Joaquín Molina, siempre en la brecha colaborando en informar y proteger.
DaboBlog: Hablando de referentes de la seguridad y el hacking David Hernández por aka Dabo es una apuesta segura, también en debianhackers.net, www.daboweb.com, www.apachectl.com

En mi opinión personal estos 11 Blogs de seguridad informática y hacking deberían estar entre tus lecturas diarias, una de las mejores fuentes de información de calidad que puedes encontrar en habla hispana.

Seguridad lo Jabalí para Todos!!

sábado, 19 de agosto de 2017

Muy Mal Google Muy Mal

Los Blogs son una excelente forma de compartir experiencias, ideas, recursos y conocimientos, en la mayor parte de los casos de forma desinteresada. Muchos somos los que decidimos, por diferentes motivos, utilizar la plataforma de Google llamada Blogger.

Esto genera un valor añadido para Google con las aportaciones de los diferentes blogs y el contenido compartido por los autores de los posts, los dominios personalizados permiten utilizar nombres de dominios propios que apunten a recursos en la plataforma de Google.

Click en Imagen para Aumentar

En el caso de Blogger no es posible utilizar HTTPS en dominios personalizados, algo que se debe tener en cuenta a nivel de seguridad porque la información de un formulario puede ser interceptada y no viaja cifrada.

En la mayor parte de los casos esta información puede ser tu correo electrónico para suscribirte al rss del blog, o simplemente texto que se envía para agregar en la parte de comentarios del blog.
¡¡Nada alarmante!!

No debe en ningún caso utilizarse una pagina configurada de esta manera para realizar compras, manejar información sensible o de carácter personal, datos bancarios, etc.

El problema es que ahora Google mostrara un aviso de seguridad al visitar los blogs que estén en esta situación, una situación que la propia plataforma de Google genera de forma obligatoria.

Click en Imagen para Aumentar

En el caso de muchos de los blogs, este aviso se activara a partir de Octubre del 2017, simplemente por tener un campo de entrada de texto, como el de suscripción al rss del blog. Esperemos que Google solucione el problema y habilite la redirección de HTTPS para los dominios personalizados o ya sabéis lo que veréis por muchos blogs.
Muy Mal Google, Muy Mal....

Seguridad a lo Jabalí para Todos!!

miércoles, 26 de julio de 2017

CyberCamp 2017 Call for Papers

El próximo CyberCamp se celebrara en Santander del 30 de Noviembre al 3 de Diciembre, el evento de seguridad organizado por el Instituto Nacional de Ciberseguridad INCIBE abre el plazo de recepción de propuestas con el objetivo de seleccionar a ponentes y formadores para esta cuarta edición.

El Call for Papers esta abierto hasta el 25 de Septiembre, las propuestas deben estar enfocadas a un perfil técnico, con temáticas como: pentesting, hacking ético, exploting, gestión de incidentes, análisis forense, ciberinteligencia, inteligencia artificial, seguridad de redes anónimas o similares.


Se valorará el enfoque práctico desarrollado durante la charla o el taller, la temática, si se incluye demostración en los talleres o el valor didáctico de las ponencias. Además, se premiarán aquellas propuestas novedosas que no hayan sido difundidas anteriormente en otros eventos.

Bases completas de la convocatoria en la web de Cybercamp

Seguridad a lo Jabalí para Todos!!

miércoles, 21 de diciembre de 2016

Entrevista en Radio QUO

Recientemente se ha publicado una entrevista muy amena sobre Hacking y Seguridad Informática en la que participamos para Radio QUO, podéis escucharnos a partir del minuto 6:50 y esta a vuestra disposición en el siguiente enlace.


Una experiencia muy agradable conversando sobre seguridad informática y hacking, comentando los riesgos y las medidas de seguridad para navegar por Internet o disfrutar de la tecnología. Desde Seguridad Jabalí queremos destacar la excelente labor del Centro de Estudios QUO y el inmejorable recibimiento que nos dieron para esta entrevista, MUCHAS GRACIAS!

Seguridad a lo Jabalí para Todos!!

Archivo del blog

Consultor e Instructor de Sistemas y Seguridad Informática en Asturias